Demo
영상으로 보는 RMpro
대시보드부터 평가, 조치, AI 제안, 감사 로그까지 실제 화면으로 확인하세요.
The Problem
이런 문제를 풉니다
해마다 돌아오는 리스크 평가에서 반복되던 엑셀 취합, 메일 독촉, 근거 자료 찾기를 제품으로 만들었습니다.
부서마다 엑셀을 취합하고 메일로 제출을 독촉하느라 평가 기간이 늘어진다
왜 그 점수를 줬는지 근거가 남지 않아 감사 때마다 자료를 다시 찾는다
처리계획과 조치 기한이 평가서 밖에서 관리돼 지연이 뒤늦게 드러난다
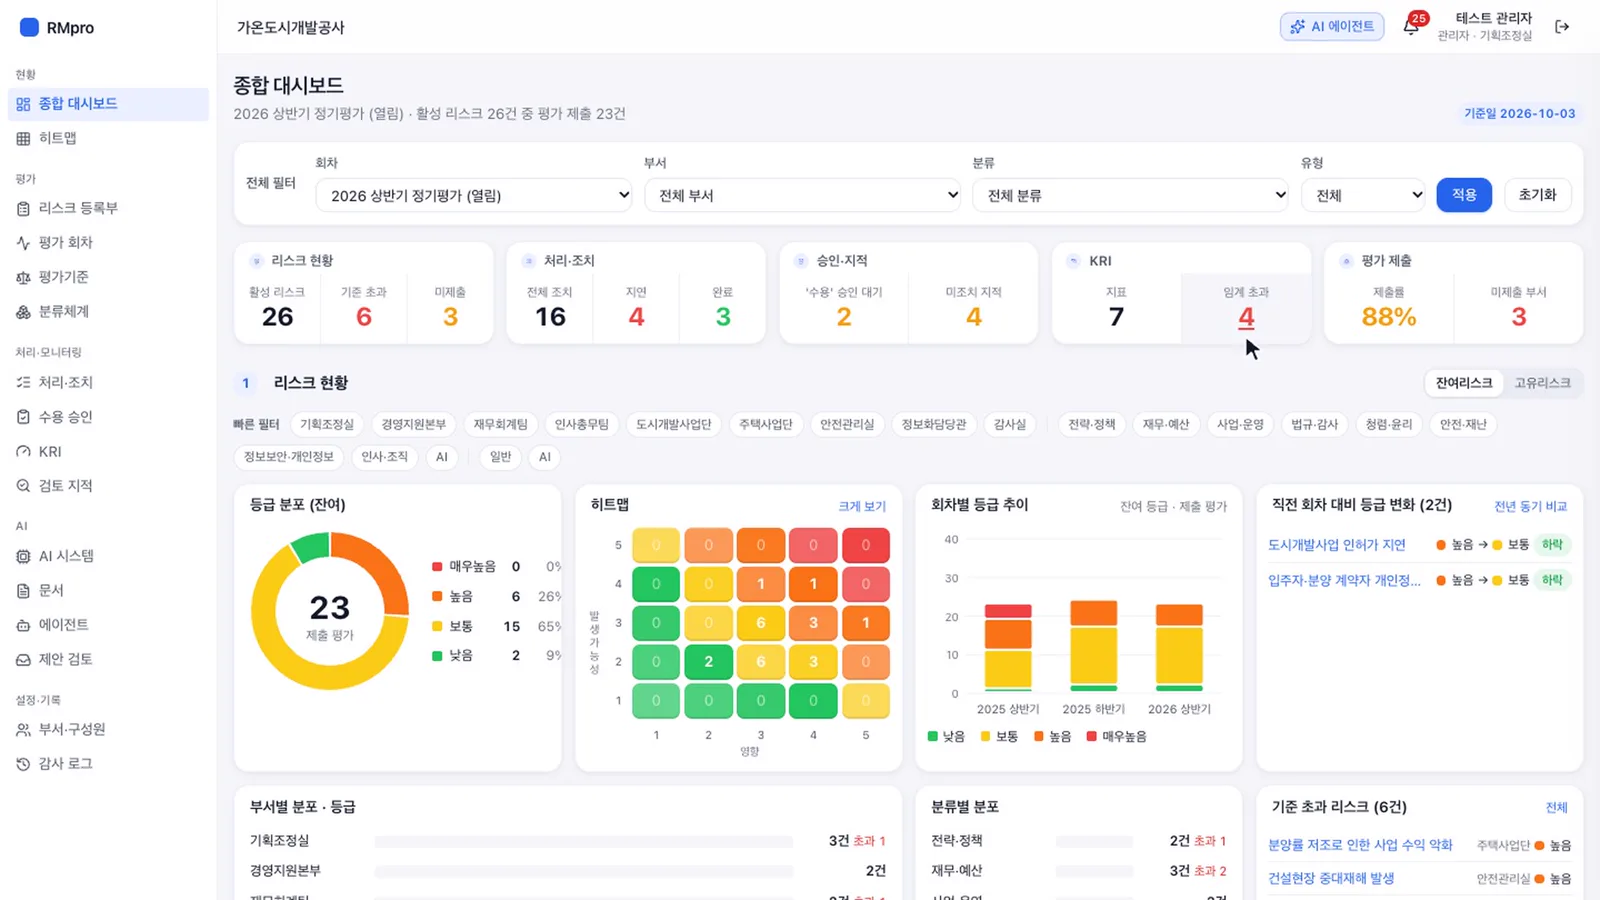
전사 현황을 한 화면에
종합 대시보드
활성 리스크, 기준 초과, 지연된 조치, 승인 대기, 임계값을 넘은 지표, 부서별 평가 제출률이 한 화면에 모입니다. 궁금한 숫자를 누르면 그 숫자를 만든 리스크 목록으로 바로 이동합니다.
- 등급 분포·히트맵·회차별 추이·부서별 분포
- 부서·분류·회차·유형 필터
- 모든 숫자에서 목록으로 드릴다운, 엑셀 내려받기
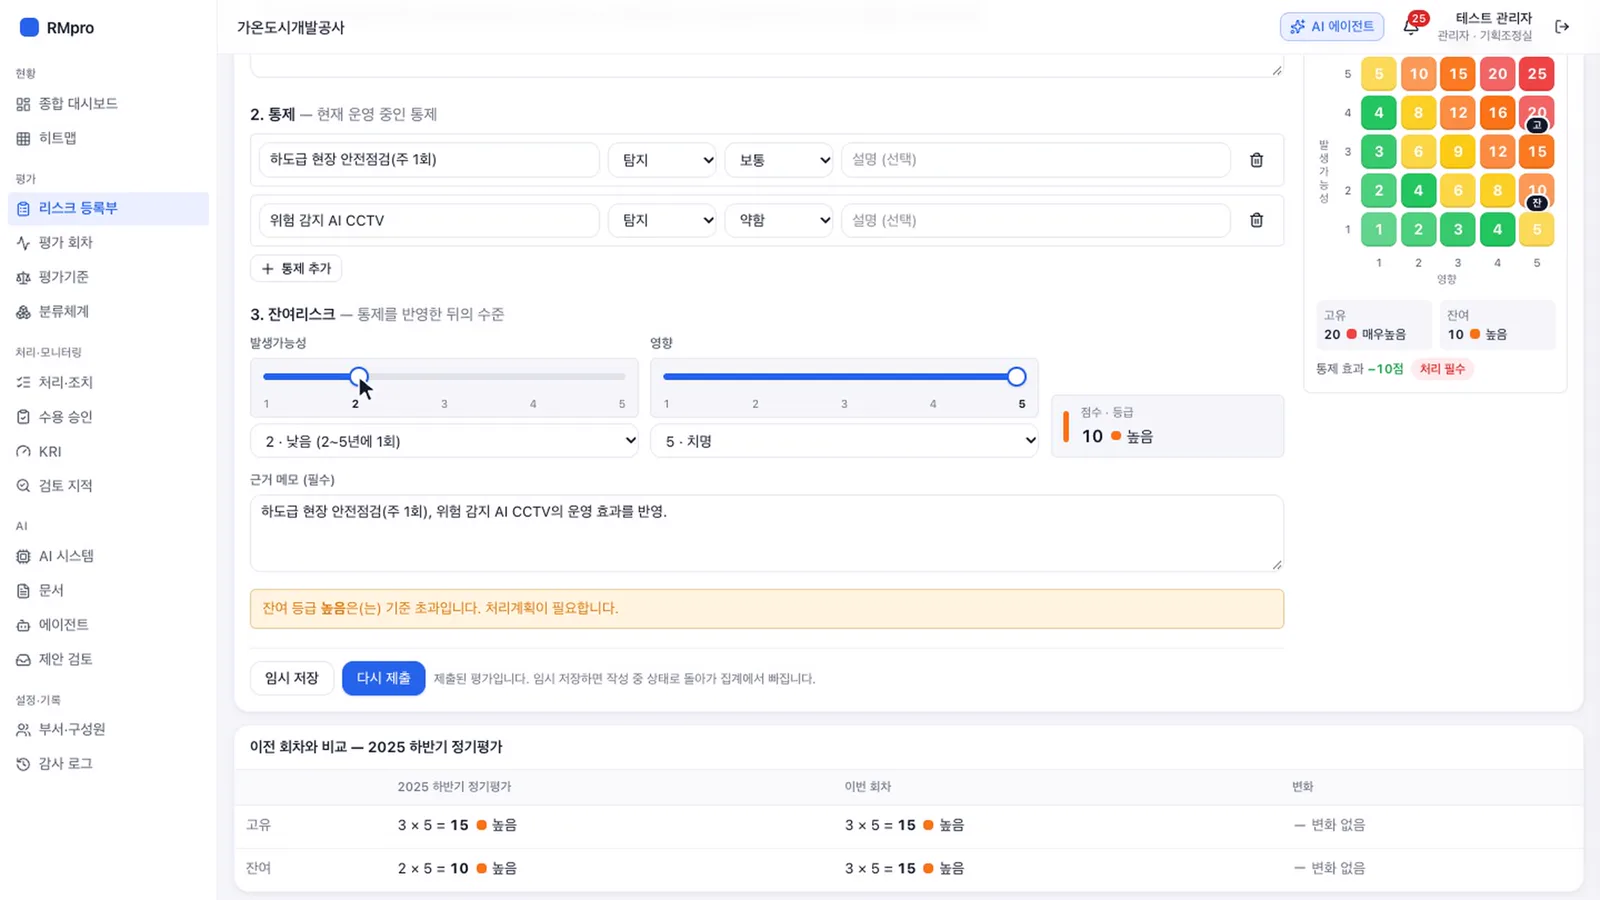
ISO 31000 절차 그대로
리스크 평가
발생가능성과 영향을 고르면 점수와 등급이 자동으로 계산되고, 매트릭스 위 위치가 바로 바뀝니다. 고유리스크에서 통제를 반영한 잔여리스크까지 한 흐름으로 평가하고, 점수마다 근거 메모를 남깁니다.
- 고유리스크 → 통제 → 잔여리스크 순서의 평가
- 점수마다 근거 메모 필수
- 기준을 넘은 등급은 자동 표시
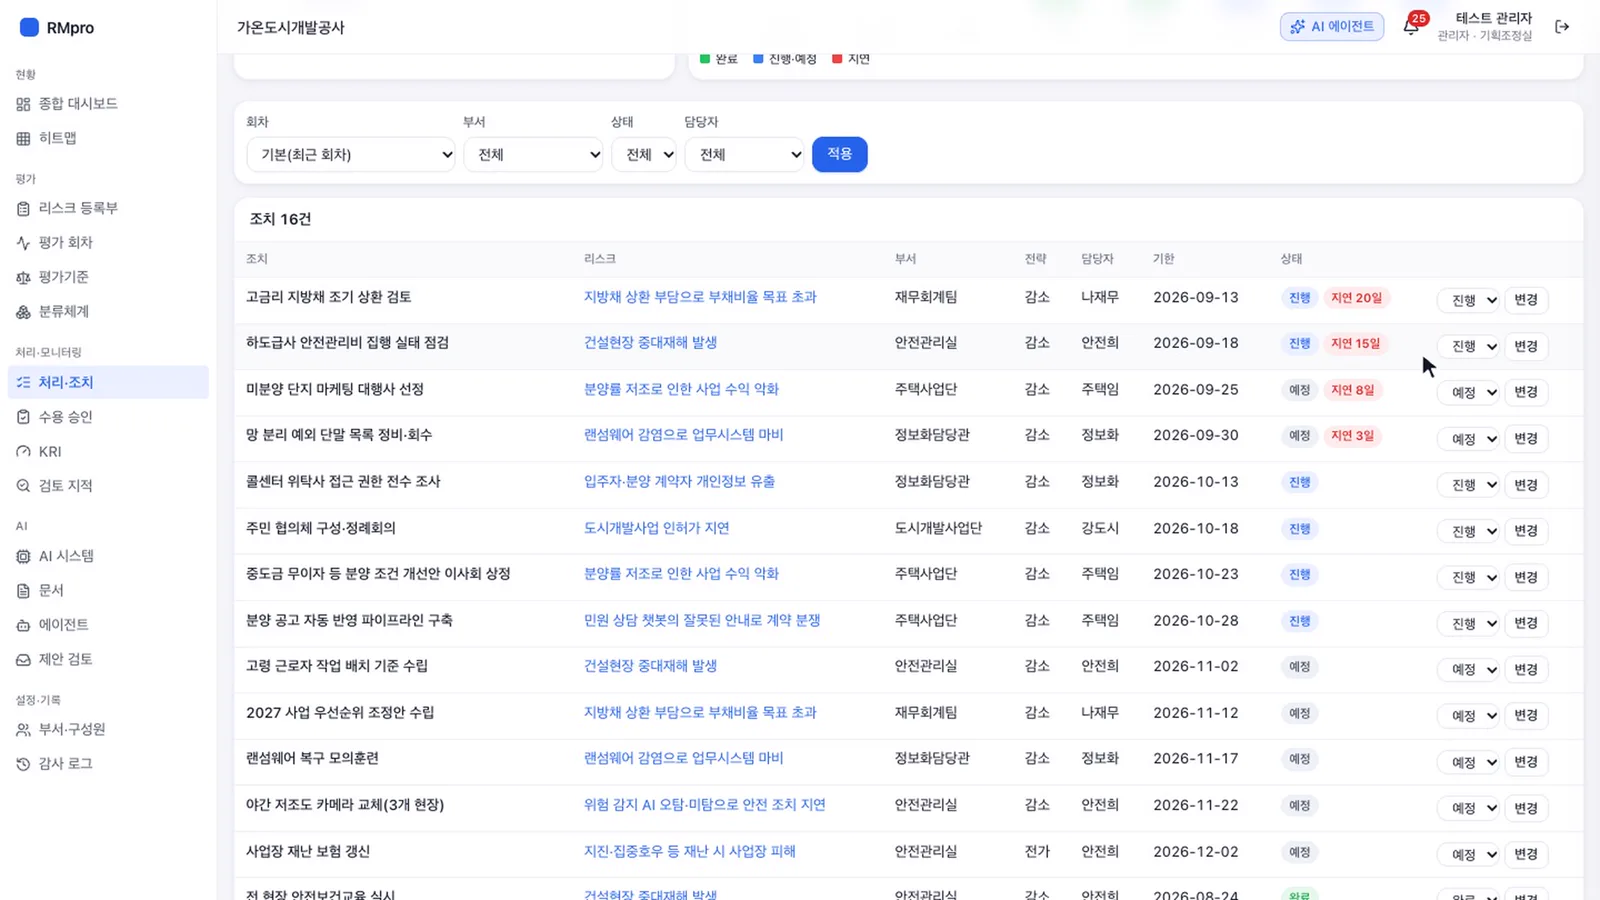
기준을 넘은 리스크는 조치로 이어집니다
처리계획과 수용 승인
기준을 넘은 리스크에는 처리 전략과 조치 항목, 기한이 붙습니다. 기한이 지난 조치는 빨갛게 드러나고, 리스크를 그대로 안고 가는 '수용'은 경영진의 승인을 거쳐야만 확정됩니다.
- 회피·감소·전가·수용 전략과 목표 잔여리스크
- 조치별 담당자·기한·상태 관리, 지연 일수 표시
- '수용'은 경영진 승인 후 확정
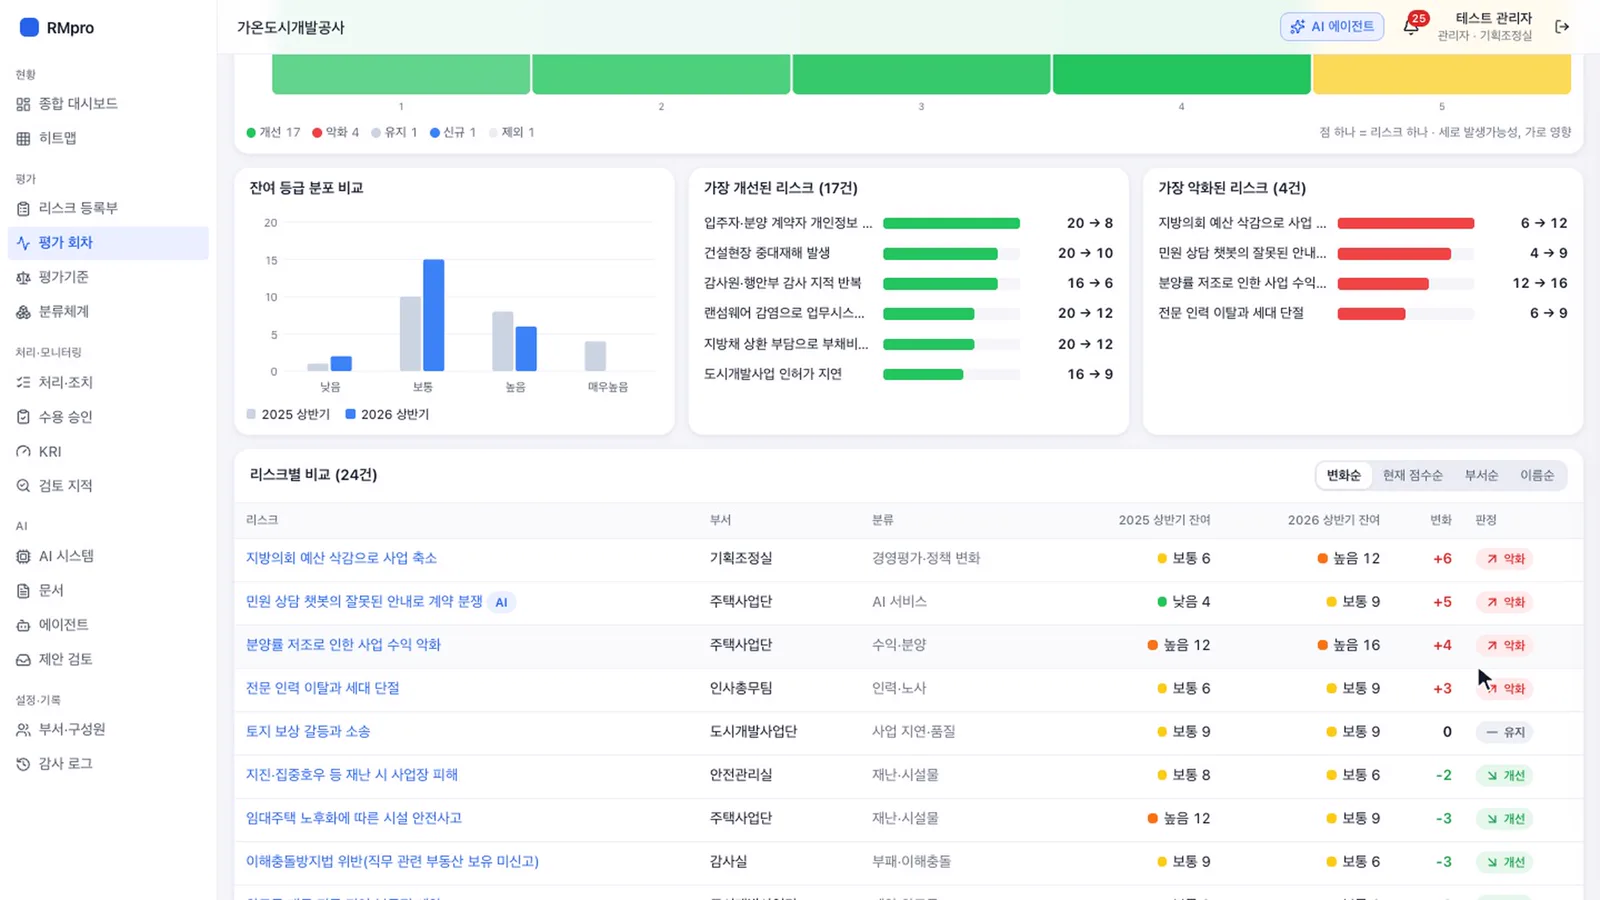
개선됐는지 악화됐는지 한눈에
KRI와 회차 비교
핵심리스크지표(KRI)는 값만 입력하면 임계값 초과 여부를 바로 알려 줍니다. 회차 비교 화면은 지난 평가와 이번 평가를 겹쳐 어떤 리스크가 개선되고 악화됐는지 보여 줍니다.
- 닫힌 회차는 스냅샷으로 보존
- 가장 개선된 리스크와 악화된 리스크 자동 정리
- KRI 임계값 초과 즉시 표시
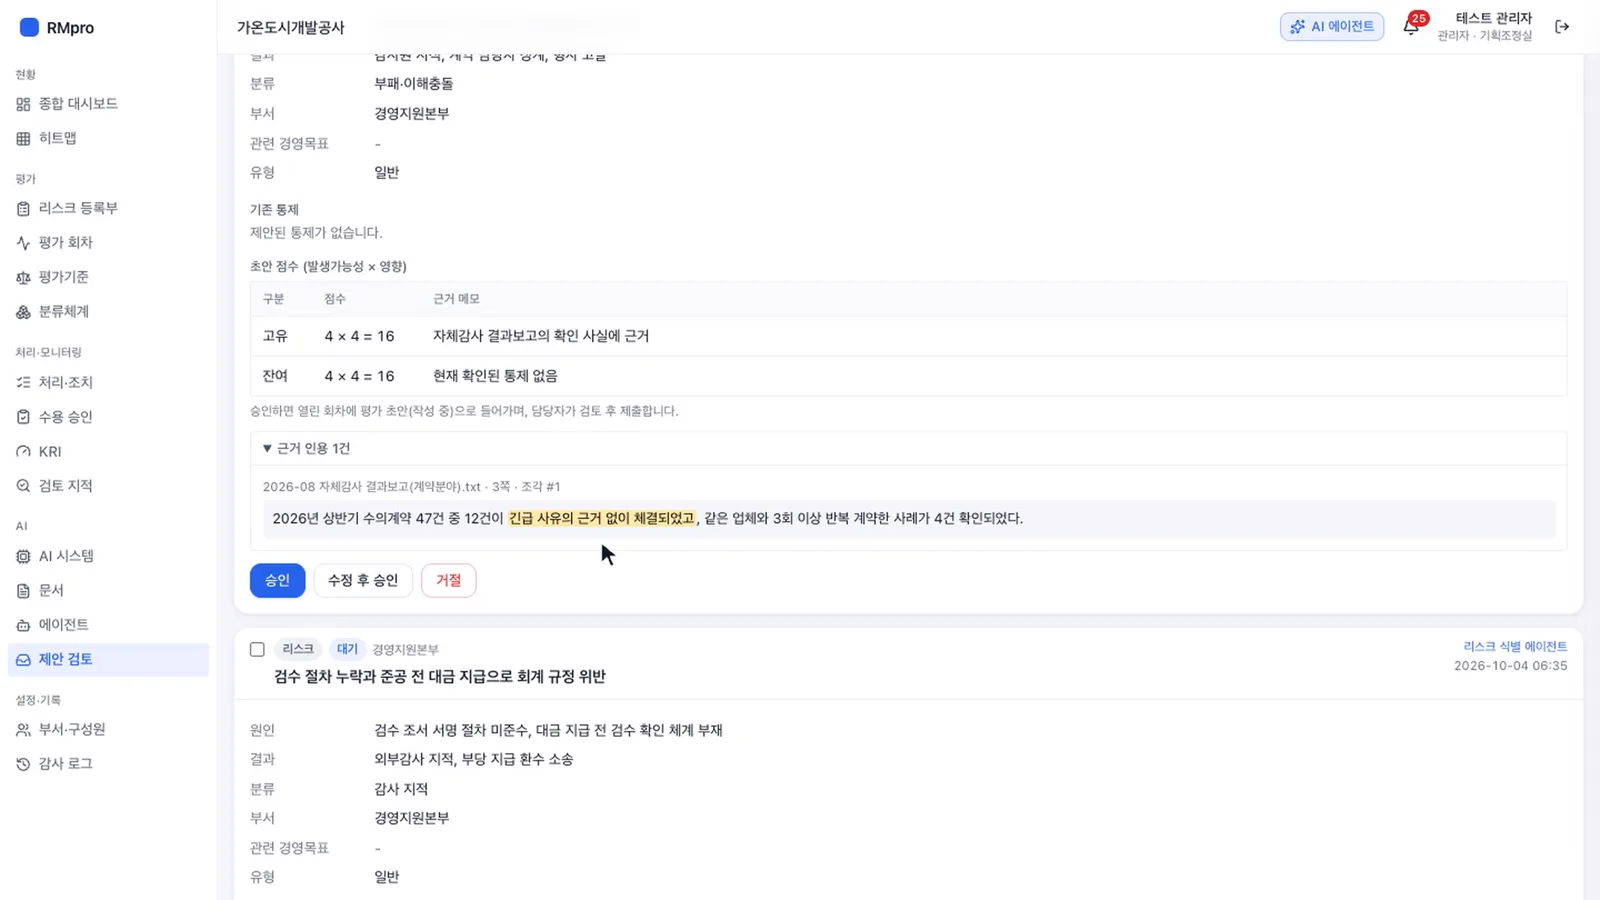
AI는 제안하고 사람이 승인합니다
근거를 인용하는 AI 제안
AI 에이전트가 사고 기록, 감사 지적, 회의록 같은 문서에서 새 리스크 후보를 찾아 제안합니다. 제안마다 원문 근거가 인용되고, 사람이 승인한 항목만 실제 데이터에 반영됩니다.
- 인용문이 원문과 일치하지 않는 제안은 자동 폐기
- 항목별 승인·수정 후 승인·거절
- 대화창 질문에는 등록된 데이터를 근거로 답변
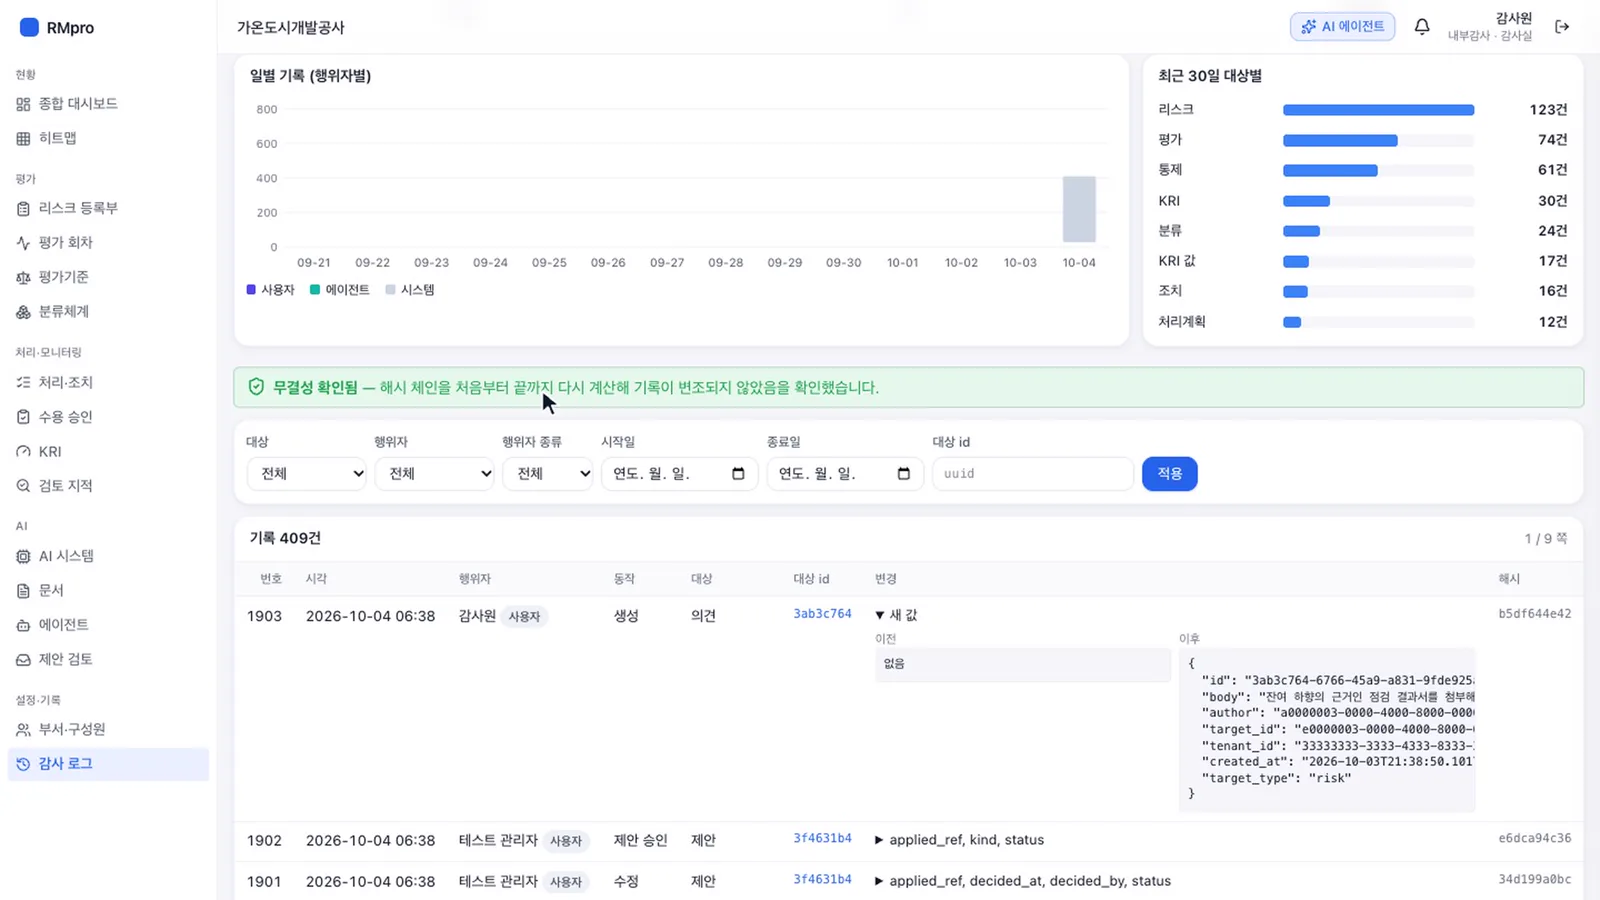
감사실이 언제든 꺼내 보는 증적
위변조를 검증하는 감사 로그
누가, 언제, 무엇을 바꿨는지 모든 변경이 감사 로그에 남습니다. 수정도 삭제도 할 수 없는 추가 전용 기록이고, 해시 체인으로 위변조 여부까지 검증합니다.
- 변경 전·후 값을 그대로 기록
- 수정·삭제가 불가능한 추가 전용 로그
- 해시 체인 재계산으로 무결성 확인
Core Features
핵심 기능
01
평가기준 설정
우리 조직의 기준으로 평가합니다
발생가능성·영향 척도, 영향 영역, 등급 구간과 등급별 대응 원칙, 재평가 주기를 조직에 맞게 정합니다. 기준은 버전으로 관리되고 평가 회차는 특정 버전에 묶입니다.
- 기본 5×5 척도, 3~5단계로 조정 가능
- 재무·운영·법규·평판·안전 영향 영역
- 등급별 재평가 주기 자동 적용
02
AI 에이전트 4종
취합·검토·보고의 반복 작업을 덜어 줍니다
온보딩 에이전트는 기존 규정과 평가서에서 평가기준과 초기 등록부 초안을 만들고, 검토 에이전트는 근거와 점수의 불일치나 빠진 처리계획을 지적합니다. 식별·보고서 에이전트까지 모두 제안만 하고, 반영은 사람이 결정합니다.
- 온보딩·평가 검토·리스크 식별·보고서
- 경영진 보고서 초안을 DOCX·PDF로 생성
- 보고서 수치는 시스템이 채우고 자동 검증
03
AI 리스크 관리
AI도 같은 절차로 관리합니다
조직이 쓰는 AI 시스템을 목록으로 관리하고, ISO/IEC 23894 관점의 분류와 예시 리스크로 AI 리스크를 등록합니다. AI 리스크도 전사 리스크와 같은 평가·처리 흐름을 탑니다.
- AI 시스템 목록과 용도 관리
- 공정성·편향 등 분류별 예시 리스크 템플릿
- 전사 리스크와 같은 등록부·히트맵에서 관리
04
역할별 권한
독립성을 지키는 권한 구조
관리자, 리스크 담당자, 경영진, 내부감사의 권한이 나뉩니다. 내부감사 계정은 전사 데이터와 감사 로그를 모두 보지만 읽기 전용이고, 평가 내용에는 의견만 남깁니다.
- 리스크 담당자는 자기 부서와 하위 부서만 접근
- 닫힌 회차의 평가는 누구도 수정 불가
- 조직 간 데이터 격리를 데이터베이스 수준에서 강제
Outcomes
도입 효과
ISO 31000
표준 절차를 그대로 따르는 평가 워크플로
100%
모든 변경을 감사 로그에 기록
4종
근거를 인용해 제안하는 AI 에이전트
Works Better With